5,0 ✓ Nessun costo nascosto · ⚡ Risposta entro 24 h · 💬 WhatsApp
Compromissione WordPress · da trattare immediatamente

Il tuo sito WordPress
è violato ?

Pulizia, messa in sicurezza e ripristino WordPress

Reindirizzamenti sospetti, malware, avviso Google Search Console, wp-admin bloccato… Diagnosi in 30 min, pulizia completa, messa in sicurezza post-incidente, rimozione degli avvisi Google.

💬 WhatsApp →
✓ Esperto WordPress · WooCommerce ✓ Pulizia in 1 giorno per l'80 % dei casi ✓ Garanzia 60 giorni

Uno di questi segnali ? Il sito è compromesso.

Clicca quello che corrisponde, ce ne occupiamo noi.

⚡ Processo

Dalla diagnosi al sito pulito, in 5 fasi

Pulire un WordPress violato non è solo cancellare un file sospetto. Bisogna passare tutto al setaccio — rimozione del malware e recupero completo del sito — altrimenti la violazione torna entro 48 h.

01

Isolamento

Backup completo del sito infetto prima di qualsiasi azione. Nessuna modifica — preserviamo i file, il database e i log per l'analisi forense.
02

Scansione profonda

Confronto file per file con i sorgenti WordPress ufficiali : wp-includes, wp-admin, plugin, temi. Hash MD5 confrontati con la versione di riferimento.

03

Pulizia

Rimozione di malware, backdoor, webshell, file parassiti. Audit DB : wp_options iniettati, wp_users compromessi, cron job malevoli.

04

Messa in sicurezza

Installazione WAF (Wordfence o Cloudflare), 2FA admin obbligatoria, rimozione dei plugin/temi nulled. Hardening wp-config.php, permessi file.

05

Rimozione avviso Google

Invio della richiesta di riesame tramite Google Search Console. Risposta Google entro 24-72 h, poi l'avviso "Questo sito potrebbe danneggiare…" scompare.

🦠 Rilevamento automatico

Come rileviamo una violazione prima di Google

Il nostro strumento di monitoraggio scansiona il tuo sito ogni giorno e individua le compromissioni all'origine. Vieni avvisato prima dei tuoi clienti (o di Google).
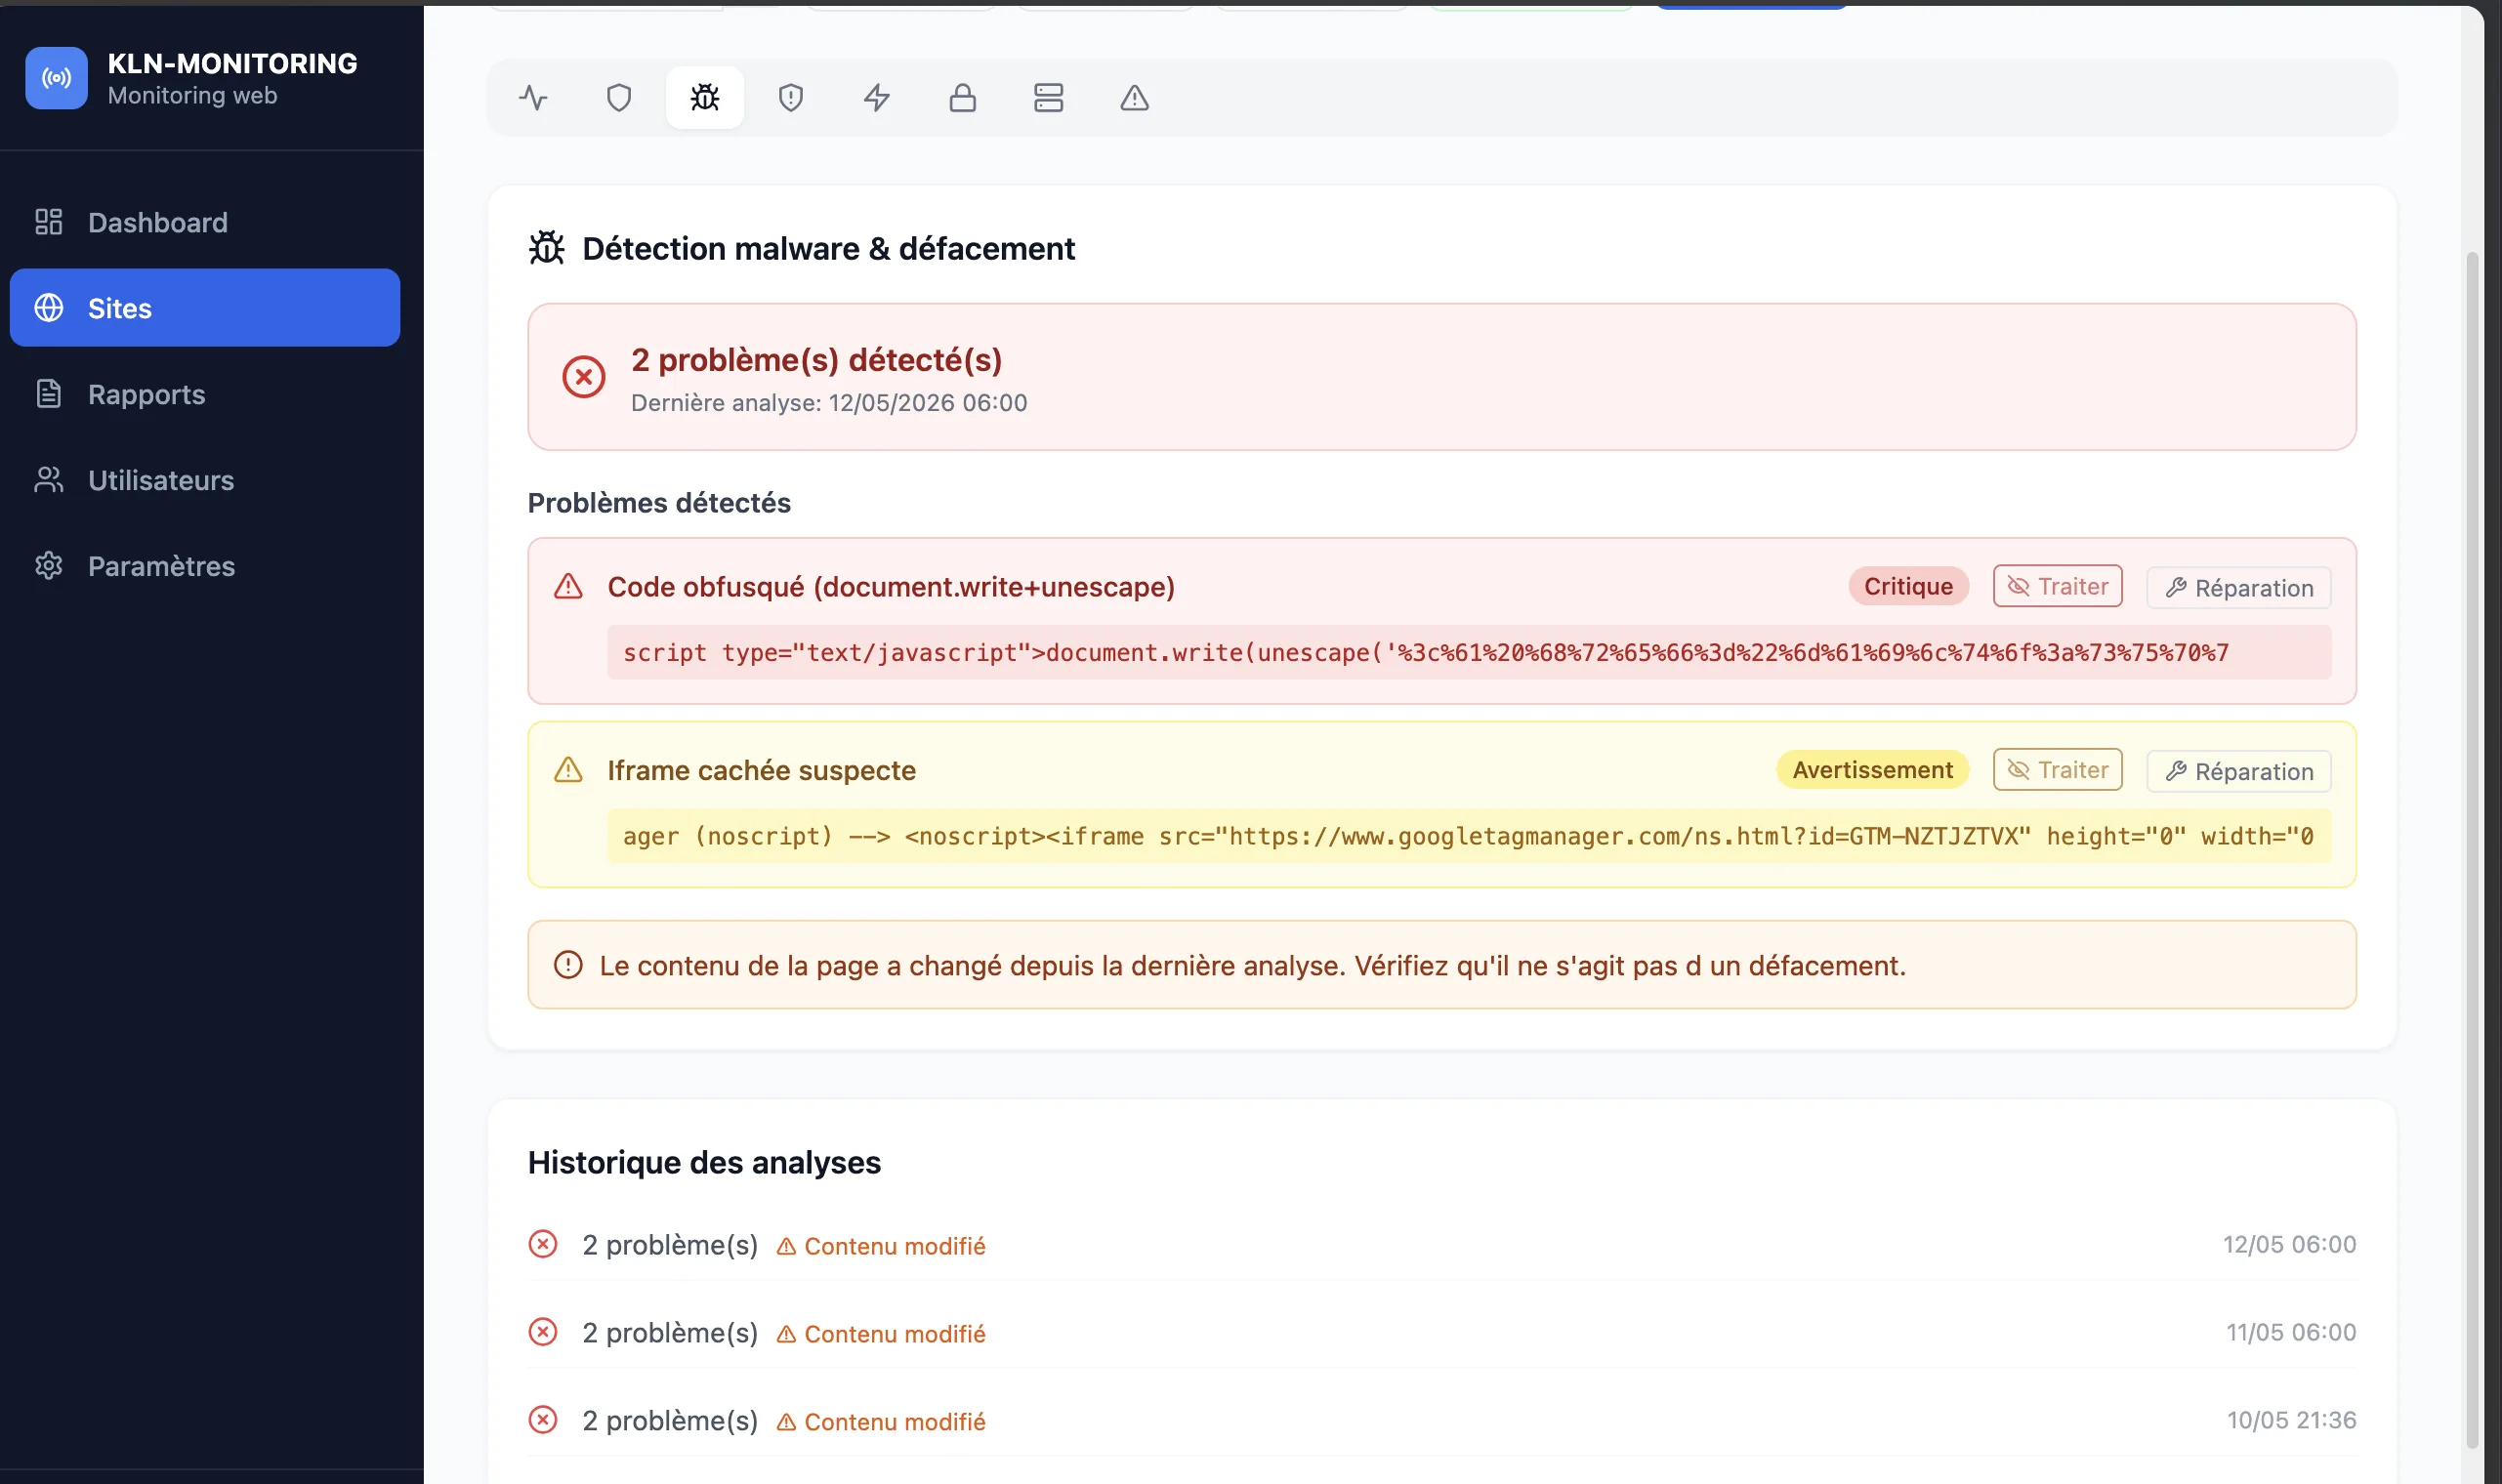
Rilevamento automatico: codice offuscato (document.write+unescape), iframe nascosta sospetta, contenuto modificato — cronologia delle analisi

Esempio reale : due problemi rilevati in 5 minuti — codice offuscato + iframe nascosta iniettata. Intervento avviato prima che Google segnali il sito.

🔧 Perimetro tecnico

Cosa pulisco concretamente

WordPress è PHP + MySQL + un centinaio di plugin. Una compromissione tocca quasi sempre più livelli.

Core WordPress

core · plugin · temi
  • Confronto wp-includes / wp-admin con i sorgenti ufficiali
  • Plugin infetti o abbandonati (TimThumb, Revolution Slider…)
  • Temi nulled / piratati (causa #1 delle compromissioni)
  • File .htaccess e wp-config.php compromessi

Backdoor

webshell · cron · eval()
  • Webshell PHP (c99, r57, b374k, mini shell)
  • eval(base64_decode(…)) in wp-content, uploads
  • Cron job WP malevoli (wp_schedule_event)
  • Account admin aggiunti nel DB (wp_users)

Database

wp_options · wp_posts · users
  • Audit di wp_options (injection di script in siteurl, home)
  • Post spam iniettati in massa
  • Account admin / editor aggiunti
  • Hook WP malevoli persistiti nel DB

Post-incidente

WAF · 2FA · monitoring
  • Installazione Wordfence / Sucuri / Cloudflare WAF
  • 2FA admin obbligatoria, rimozione account admin predefinito
  • Hardening wp-config.php, permessi file
  • Richiesta di riesame Google Search Console
pulito e sicuro, non solo uno dei due
💰 Tariffe

Tariffe comunicate in anticipo

La diagnosi è gratuita. Il costo della pulizia dipende dalla profondità dell'infezione individuata durante la diagnosi.

🔍 Diagnosi

Diagnosi

capire cosa sta succedendo
0€gratuita
30 min · senza impegno
  • Scansione profonda del sito
  • Identificazione della falla d'origine
  • Stima della pulizia con preventivo
  • Decidi tu se proseguire
Avvia la diagnosi →
🛡️ Il più richiesto 🧼 Pulizia

Pulizia completa

sito pulito + sicuro
da 180€+ IVA
in base alla profondità · prezzo comunicato in anticipo
  • Backup del sito infetto prima dell'intervento
  • Rimozione malware, backdoor, file parassiti
  • Audit DB + pulizia delle injection
  • WAF + hardening post-incidente inclusi
  • Richiesta di riesame Google Search Console
  • Garanzia 60 giorni contro una reinfezione identica
🛡️ Manutenzione

Manutenzione preventiva

non essere mai più violato
pianimensili
sorveglianza 24/7 · impegno di 12 mesi
  • Scansione sicurezza settimanale
  • Hardening continuo (WAF, 2FA, wp-config)
  • Backup giornalieri esternalizzati
  • Sorveglianza 24/7 + intervento in caso di compromissione
Vedi le offerte →
❓ FAQ

Le vere domande sulla violazione

Diversi segnali concreti : Google Search Console mostra un avviso di sicurezza, il tuo sito reindirizza verso un altro URL (spesso in .ru / .top), pagine parassite compaiono su Google con parole chiave strane (farmacia, casinò…), il tuo antivirus blocca il tuo stesso sito, i tuoi clienti ricevono spam a tuo nome, oppure wp-admin non si apre più. Se compare anche solo uno di questi segnali, considera il sito violato fino a prova contraria.
Diagnosi in 30 minuti. Pulizia tra 2 h e 1 giornata a seconda della profondità dell'infezione. La maggior parte dei siti compromessi viene pulita in giornata. Per i casi più complessi (cron job malevoli, backdoor multiple, compromissione DB), considera 24-48 h con ripristino da backup pulito.
Dipende dalla data dell'intrusione e dalla disponibilità di un backup precedente pulito. Se hai un backup affidabile precedente alla compromissione, lo ripristiniamo e poi chiudiamo la falla d'origine. Altrimenti puliamo manualmente : analisi di ogni file modificato, confronto con i sorgenti WordPress ufficiali, rimozione delle injection, audit DB (wp_options, wp_users, wp_posts).
Una volta che il sito è pulito e messo in sicurezza, inviamo una richiesta di riesame tramite Google Search Console (sezione Problemi di sicurezza). Tempo di risposta Google : 24-72 h. Finché la richiesta non viene approvata, il sito resta segnalato — non inviare la richiesta prima che la pulizia sia terminata, altrimenti bruci il tuo credito presso Google.
Tre azioni concrete : 1) rimuovere i plugin/temi nulled (crack gratuiti) che sono la causa numero 1 delle compromissioni WordPress, 2) installare un WAF (Wordfence, Sucuri o Cloudflare a monte) e una protezione dei file wp-config.php, 3) attivare una manutenzione con sorveglianza 24/7 e hotfix di sicurezza applicati appena disponibili. La prevenzione costa 10 volte meno di una pulizia.
Possibilmente. A seconda del tipo di attacco (skimmer JavaScript, dump DB, accesso admin), i dati di carta/email/indirizzo possono essere trapelati. Lato GDPR, hai 72 h per notificare l'autorità Garante se è accertata una fuga di dati personali. Verifichiamo insieme la portata reale dell'intrusione, documentiamo l'incidente e ti accompagniamo nella notifica al Garante se necessario.

Il tuo sito è compromesso adesso ?

Più aspetti, più Google mette il tuo dominio in blacklist. Diagnosi gratuita in 30 min, preventivo entro 24 h lavorative, pulizia in giornata per la maggior parte dei casi.

💬 WhatsApp
Chatta su WhatsApp
💬 Scrivici su WhatsApp — risposta in pochi minuti